Hoy en día estamos en una etapa más avanzada del WiFi Hacking , con tecnologías como WPA3 (WiFi Protected Access 3), que ofrecen mayor velocidad y un nivel de seguridad mucho más sólido. Hace algunos años era bastante común encontrar redes vulnerables, con cifrados débiles o configuraciones que podían ser explotadas con relativa facilidad. Por suerte, esas debilidades ya no son tan frecuentes.
Aun así, la adopción de estas nuevas tecnologías no ha sido tan rápida como se esperaba. Muchas redes todavía funcionan con WPA2 o incluso permanecen abiertas, lo que sigue representando un riesgo importante para la seguridad.
En este contenido se repasan algunos conceptos básicos sobre la seguridad WiFi, se mencionan herramientas utilizadas para el análisis de redes y se explica por qué WPA3, cuando está correctamente configurado, es mucho más difícil de vulnerar en la actualidad. Aunque todavía se está estudiando en profundidad su diseño, está claro que ofrece una protección mucho más fuerte frente a ataques como la fuerza bruta offline, superando ampliamente a WPA2 en términos de seguridad.
¿Por qué elegir Bugcrowd?
Bugcrowd se ha posicionado como una plataforma confiable en el área de la ciberseguridad, ofreciendo servicios de alto nivel respaldados por estándares reconocidos en la industria.
Certificación CREST
Sus pruebas de penetración están acreditadas por CREST, lo que asegura evaluaciones realizadas de forma profesional y siguiendo buenas prácticas del sector.
Soporte especializado
Cuenta con un equipo de expertos que brinda apoyo y orientación en temas de seguridad, ayudando a resolver dudas de manera eficiente.
Contenido actualizado
A través de su blog, comparten información sobre tendencias, novedades y consejos de ciberseguridad, manteniendo a los usuarios informados sobre los cambios en el sector.
Productos de Bugcrowd: una solución completa de ciberseguridad
La plataforma de Bugcrowd reúne en un solo lugar distintas herramientas diseñadas para mejorar la seguridad de los sistemas de una organización. Su objetivo es ayudar a identificar posibles vulnerabilidades, proteger la infraestructura digital y responder de forma rápida ante cualquier amenaza.
Gracias a este enfoque integrado, la gestión de la ciberseguridad se vuelve más sencilla y eficiente, permitiendo a las empresas mantener sus sistemas mejor protegidos sin complicaciones innecesarias.
Características de una auditoría de seguridad Wi-Fi (uso ético)
- Análisis de redes: identificación de redes cercanas y revisión de sus configuraciones de seguridad.
- Evaluación del cifrado: comprobación de protocolos como WEP, WPA, WPA2 y WPA3 para detectar posibles debilidades.
- Detección de vulnerabilidades: identificación de contraseñas débiles o configuraciones inseguras.
- Pruebas de autenticación: verificación de la solidez de los métodos de acceso a la red.
- Simulación de ataques controlados: evaluación de riesgos en entornos autorizados y supervisados.
- Monitoreo de tráfico: análisis del flujo de datos para detectar posibles exposiciones de información.
- Informe de seguridad: elaboración de un reporte con los hallazgos y recomendaciones para mejorar la protección de la red.
Soluciones de pruebas de seguridad
- Pruebas de penetración: simulan ataques reales para detectar fallos de seguridad antes de que puedan ser explotados.
- Evaluación de sesgo en IA: analiza modelos de inteligencia artificial para identificar posibles sesgos y vulnerabilidades que puedan afectar su funcionamiento o seguridad.
- Programas de Bug Bounty: permiten colaborar con una comunidad global de investigadores de seguridad que ayudan a encontrar errores antes que los atacantes.
- Divulgación responsable de vulnerabilidades: facilita la gestión y comunicación adecuada de fallos de seguridad detectados en los sistemas.
- Gestión de superficies de ataque: identifica y protege los posibles puntos de entrada de un sistema para reducir el riesgo de explotación.
Tipos de redes Wi-Fi
Conocer los distintos tipos de redes Wi-Fi es importante, ya que no todas ofrecen el mismo nivel de seguridad. Cada una tiene características diferentes y posibles riesgos.
a. Redes abiertas
- No requieren contraseña para conectarse.
- Son comunes en lugares públicos como cafeterías, aeropuertos o bibliotecas.
- Son las menos seguras, ya que cualquier persona puede acceder sin restricciones.
b. WEP (Wired Equivalent Privacy)
- Es un sistema de seguridad antiguo.
- Actualmente se considera obsoleto e inseguro.
- Puede ser vulnerado con relativa facilidad.
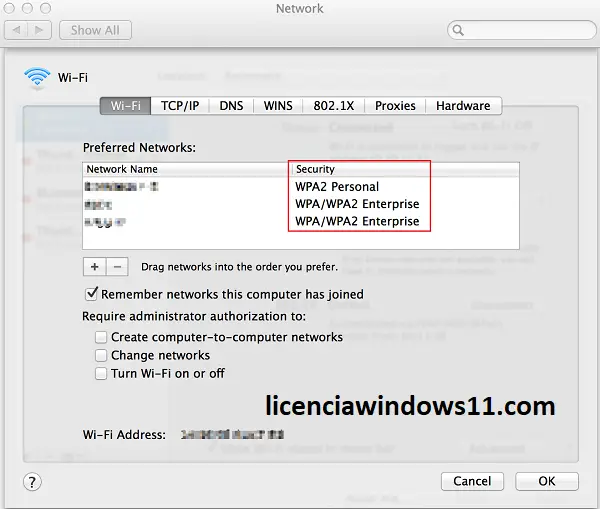
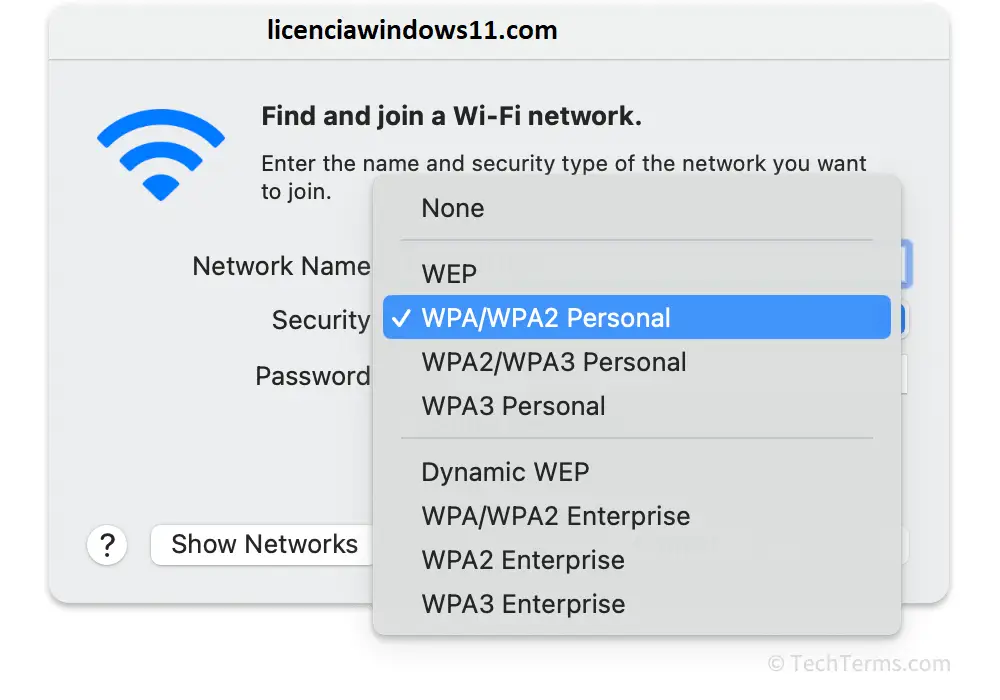
c. WPA / WPA2 / WPA3
- WPA2 es la versión más utilizada en la actualidad.
- WPA3 es la más moderna y ofrece mayor seguridad.
- Aun así, WPA2 puede presentar riesgos si se utilizan contraseñas débiles.
Entender estas diferencias ayuda a elegir mejores configuraciones y a mantener la red Wi-Fi más protegida.
Técnicas comunes de ataques a redes Wi-Fi
a. Sniffing (captura de paquetes)
En este tipo de ataque, se intercepta el tráfico que circula por la red. Si los datos no están bien cifrados, pueden ser leídos y analizados con facilidad.
b. Ataque Man-in-the-Middle (MITM)
El atacante se coloca entre el usuario y el servicio al que intenta conectarse, interceptando la comunicación sin que la víctima lo note.
c. Evil Twin (red falsa)
Consiste en crear una red Wi-Fi falsa con un nombre muy parecido al de una red legítima para engañar a los usuarios y capturar su información.
d. Ataques de fuerza bruta o diccionario
Se prueban muchas combinaciones de contraseñas hasta encontrar la correcta. Este método suele funcionar mejor cuando las contraseñas son débiles o predecibles.
e. Explotación de WPS
El sistema WPS puede presentar vulnerabilidades, ya que en algunos casos su PIN puede ser descubierto mediante herramientas automatizadas.
Hacking ético y la ley
Nota importante:
El uso de estas técnicas sin autorización es ilegal.
El hacking ético, también conocido como pentesting, consiste en analizar sistemas con permiso para detectar fallos de seguridad y ayudar a corregirlos. Su finalidad no es explotar vulnerabilidades, sino mejorar la protección de redes, sistemas y datos.
Requisitos del sistema para análisis de seguridad Wi-Fi (uso ético / pentesting autorizado)
Para realizar un análisis de seguridad Wi-Fi de forma ética y legal, es importante contar con un equipo y entorno adecuados:
- Sistema operativo: Linux (como Kali Linux o Parrot OS) o Windows con herramientas de seguridad instaladas
- Procesador: Intel o AMD de 64 bits, preferiblemente de doble núcleo o superior
- Memoria RAM: mínimo 4 GB (8 GB o más recomendado para un mejor rendimiento)
- Almacenamiento: entre 20 y 50 GB de espacio libre
- Adaptador Wi-Fi: tarjeta compatible con modo monitor e inyección de paquetes (solo para redes propias o con autorización)
- Software de seguridad: herramientas como Wireshark u otras suites de análisis de red, siempre en entornos legales
- Permiso de red: autorización explícita para evaluar la red (este punto es esencial)
Si quieres, también puedo explicarte cómo proteger tu red Wi-Fi o cómo realizar una auditoría básica de seguridad de forma totalmente legal.
Riesgos de seguridad en Wi-Fi público: cómo pueden comprometer tu conexión
Imagina que estás en tu cafetería favorita, trabajando desde tu portátil mientras disfrutas de un café. Te conectas al Wi-Fi público y todo parece normal: el ambiente es tranquilo y la conexión funciona sin problemas.
Sin embargo, lo que no se ve a simple vista es que este tipo de redes puede tener debilidades importantes de seguridad. En algunos casos, personas con malas intenciones pueden intentar aprovechar herramientas para interceptar conexiones o analizar el tráfico de dispositivos conectados a la misma red.
Por eso, las redes públicas o abiertas pueden representar un riesgo si no se utilizan con precaución. La información que se transmite a través de ellas podría quedar expuesta si no está correctamente protegida, especialmente en redes sin cifrado adecuado.
Los peligros ocultos del Wi-Fi público
A pesar de los riesgos conocidos, muchas personas siguen conectándose a redes Wi-Fi públicas sin tomar medidas de protección. En muchos casos, tampoco utilizan herramientas como una VPN para proteger su conexión. Con el aumento de puntos de acceso en todo el mundo, estas redes se han vuelto habituales en lugares como cafeterías, aeropuertos y hoteles.
El problema surge cuando estas redes no cuentan con una seguridad adecuada. En ciertas situaciones, atacantes pueden intentar interceptar la conexión del usuario y acceder al tráfico de datos. Uno de los métodos más conocidos es el ataque “man-in-the-middle” (MITM), donde el atacante se coloca entre el dispositivo y la red para observar o manipular la información que se transmite.
A través de este tipo de ataques, es posible comprometer datos sensibles como contraseñas, correos electrónicos, información bancaria y otros detalles personales, lo que supone un riesgo importante para la privacidad del usuario.
Cómo pueden afectar los ataques a redes Wi-Fi públicas
Tanto los atacantes como los profesionales de seguridad (en entornos autorizados) utilizan métodos similares para identificar debilidades en redes Wi-Fi públicas. Un ataque típico puede desarrollarse en varias etapas:
1. Reconocimiento: recopilación de información
Primero, se estudia el entorno. Esto incluye detectar redes disponibles, analizar dispositivos conectados y recopilar información básica del sistema. Estos datos ayudan a entender posibles puntos débiles.
2. Creación de redes falsas
En algunos casos, se pueden crear redes Wi-Fi falsas que imitan a las legítimas. Suelen tener nombres muy parecidos para engañar a los usuarios y hacer que se conecten sin sospechar.
3. Robo de información
Si un usuario se conecta a una red comprometida, existe el riesgo de que su información pueda ser interceptada, especialmente si introduce datos en páginas falsas que imitan sitios reales.
4. Acceso a cuentas y servicios
En ciertos escenarios, si un atacante logra obtener acceso parcial a un dispositivo, podría intentar recopilar datos como sesiones activas o cookies, lo que facilitaría el acceso a otras cuentas.
5. Exposición de correos y contraseñas
Si la información no está bien protegida, correos electrónicos y contraseñas pueden verse comprometidos, aumentando el riesgo de accesos no autorizados a diferentes servicios en línea.
Cómo protegerte a ti mismo y a tu organización
Consejos para gestionar redes Wi-Fi
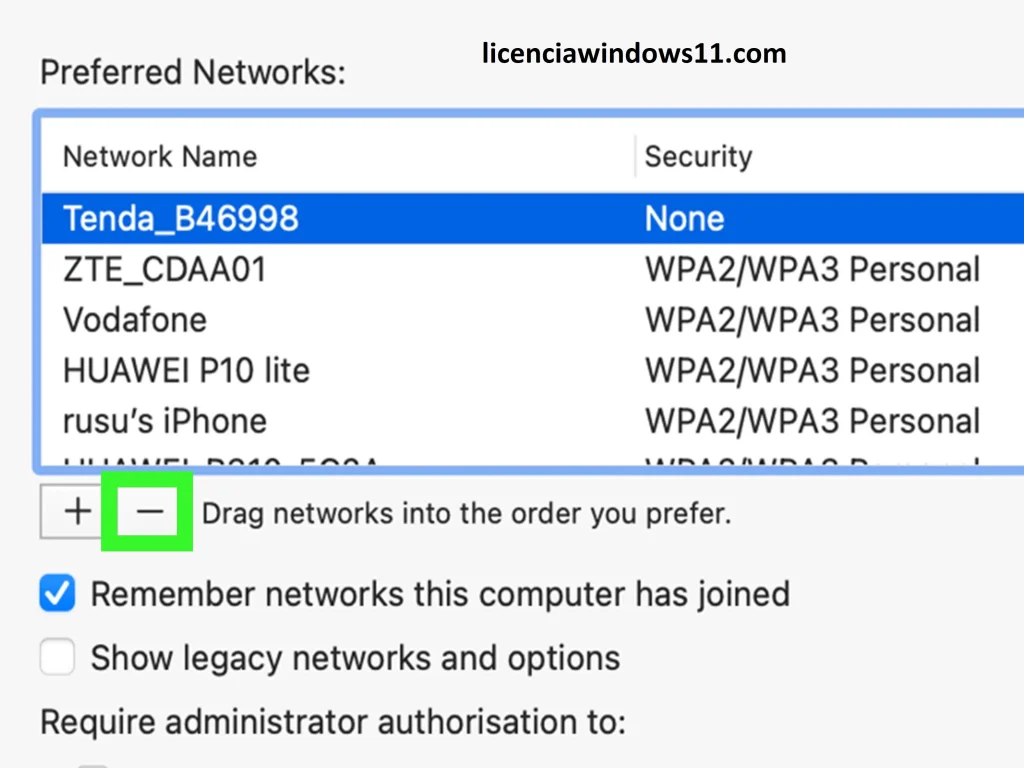
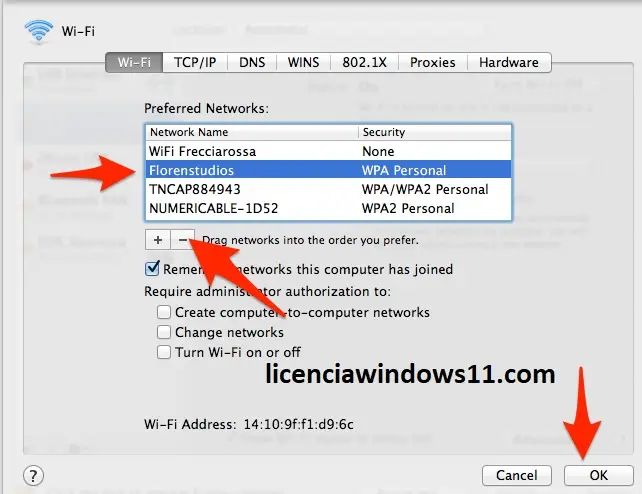
- Limita las redes de confianza: guarda solo aquellas redes que realmente utilizas y en las que confías.
- Elimina redes innecesarias: revisa de forma periódica las redes guardadas en tu dispositivo y borra las que ya no necesites.
- Desactiva la conexión automática: evita que tu equipo se conecte por sí solo a redes abiertas o desconocidas.
- Usa una VPN: activa una red privada virtual cuando trabajes con información sensible o te conectes desde redes Wi-Fi públicas.
Consejos para gestionar contraseñas
- Usa contraseñas seguras y únicas: crea claves difíciles de adivinar y diferentes para cada cuenta.
- No repitas contraseñas: evita usar la misma contraseña en varios servicios, ya que aumenta el riesgo si una cuenta se ve comprometida.
- Activa la autenticación en dos pasos (2FA): añade una capa extra de seguridad para proteger mejor tus cuentas.
- Utiliza un gestor de contraseñas: apóyate en herramientas confiables para guardar y organizar tus credenciales de forma segura.
Cómo usar Wi-Fi público de forma segura
Las redes Wi-Fi públicas pueden ser un punto vulnerable, ya que muchas personas se conectan sin tomar medidas de protección. Aun así, con algunos hábitos básicos, es posible reducir los riesgos al usarlas en lugares como cafeterías, aeropuertos u hoteles.
Lo más importante es evitar acceder a información sensible sin protección adicional, priorizar conexiones seguras siempre que estén disponibles y mantener el dispositivo actualizado con buenas prácticas de seguridad.
En el caso de empresas u organizaciones con empleados remotos, puede ser útil optar por soluciones más avanzadas de acceso seguro. Existen herramientas que permiten gestionar conexiones remotas de forma protegida, como tecnologías basadas en RDP y SSH desde el navegador, lo que ayuda a reducir la dependencia de redes Wi-Fi públicas y mejora la seguridad general.
Conclusión: seguridad en redes Wi-Fi
El riesgo de ataques a redes Wi-Fi es real, sobre todo cuando las redes están mal configuradas o protegidas con contraseñas débiles. Aunque existen técnicas y herramientas capaces de detectar vulnerabilidades, su uso sin autorización es ilegal y puede tener consecuencias serias.
La mejor forma de protegerse siempre es la prevención: usar contraseñas fuertes, mantener el cifrado actualizado, aplicar actualizaciones de seguridad y tener cuidado al conectarse a redes públicas. Comprender cómo funcionan estos riesgos no es para replicarlos, sino para mejorar la seguridad y proteger mejor los dispositivos, la información personal y las redes que utilizamos a diario.
Más información:
- Windows 7: Guía completa para optimizar rendimiento, seguridad y uso en equipos antiguos
- Windows 8 & 8.1 Códigos de producto que aún funcionan en 2026 (Guía actualizada)
- Licencia Windows 11 Pro 2026: Clave para Activar y Descargar ISO
- Windows 10 Clave de producto Cómo Activar Windows 10 (Guía Completa 2026)
- K7 Total Security Guía de activación: cómo activar tu clave de licencia

Deja una respuesta